Login e senhaUm usuário vendo dado de outroIA e prompt injectionPágina no navegadorBibliotecas e deployNuvem e servidorWebhooks e integraçõesExcesso de uso e quedasApp de celular e computador
Use a skill security-audit em modo de orientação.
Revise só login, cadastro e dados de pacientes deste projeto.

Responda:
- um paciente consegue ver ou alterar dados de outro?
- alguém sem login abre alguma página ou API restrita?
- tem chave, token ou senha exposta no código que vai para o navegador?

Para cada suspeita: arquivo, linha, o risco em linguagem simples e se está comprovado. Não altere nenhum arquivo.
Auditoria completa · 1ª rodada
Use a skill security-audit para fazer uma auditoria de segurança completa deste projeto, no perfil quick.

- Salve os resultados na pasta padrão da skill, fora do projeto.
- Use só o código local. Não acesse o site publicado.
- Não altere arquivos do projeto.
- Se o projeto for grande, me proponha um escopo menor antes de começar.

No fim, resuma em português os achados confirmados, por gravidade.
03
REPORT.mdfora do projeto
Leia o relatório
Cada falha vem com o caminho no código e a correção.
ConfirmadoPrecisa validarDescartado
CríticaAltaMédiaBaixa
~/security-audit-skill/nome-do-projeto/run-1
github.com/cloudflare/security-audit-skill · What it does
README oficial · as 6 fases
04
Claude CodeCodex
Corrija e rode de novo
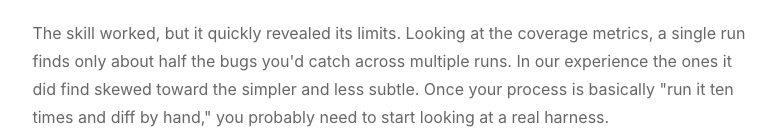
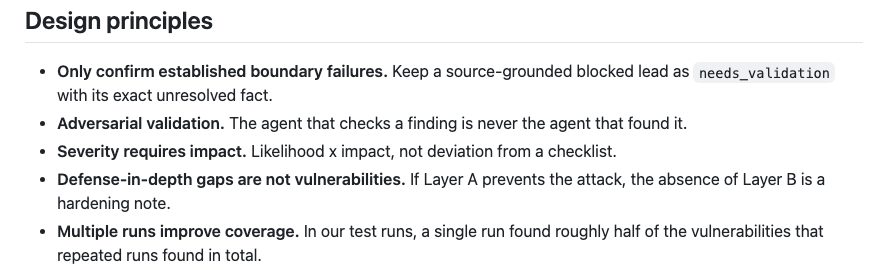
Uma rodada acha cerca de metade das falhas. Rode mais de uma vez.
Corrigir os achados
Leia o REPORT.md e o FINDINGS-DETAIL.md da última auditoria da skill security-audit.
Corrija os achados confirmados, um por vez, começando pelos críticos e altos.
Em cada um: explique o problema em linguagem simples, mostre o que mudou e crie um teste que prove a correção.
Não mexa nos itens de NEEDS-VALIDATION sem falar comigo.
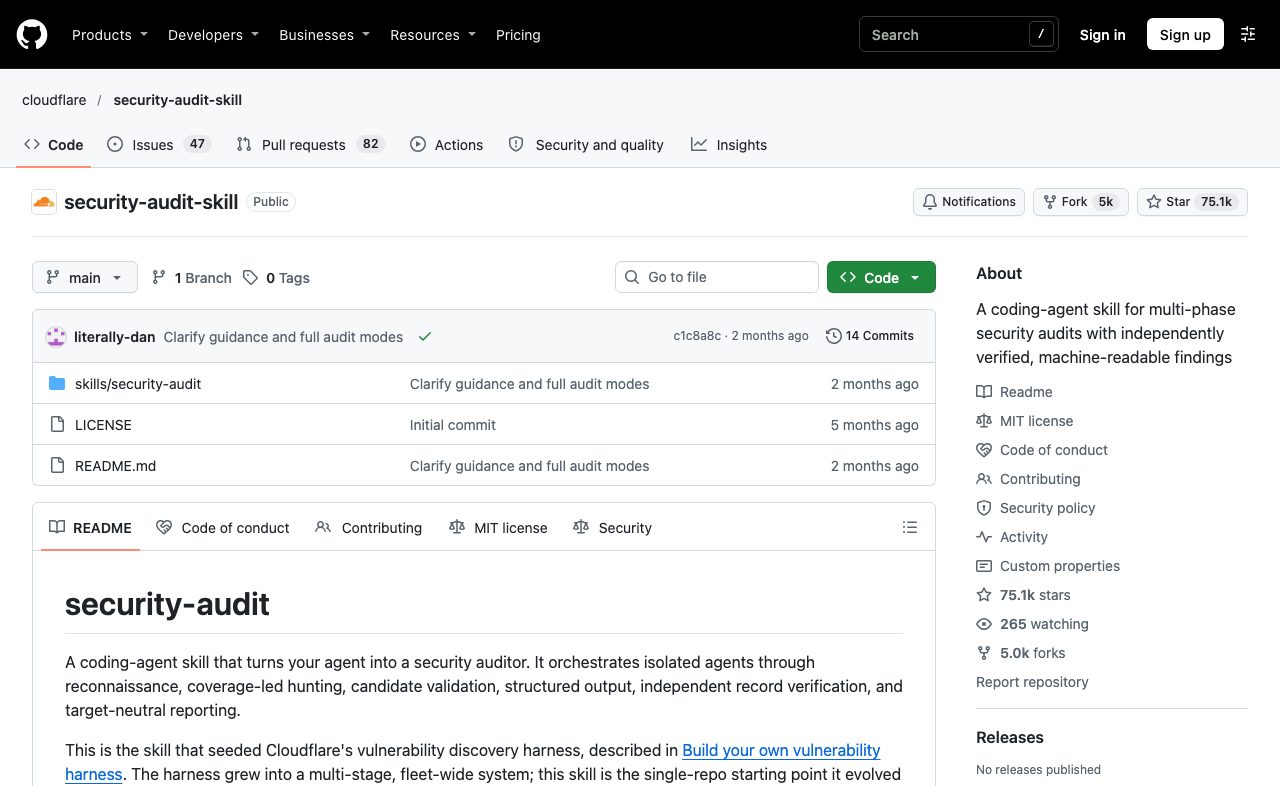 Repositório oficial da Cloudflare
 Blog da Cloudflare · 18 jun 2026
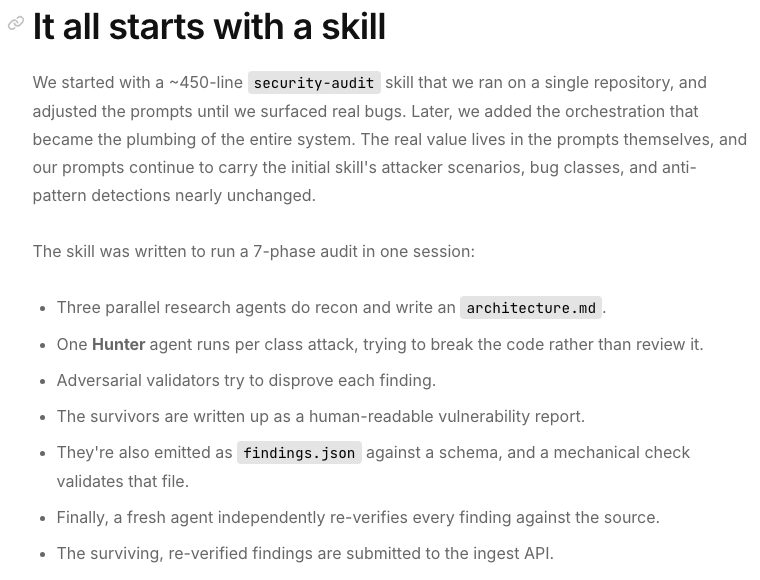 “Tudo começa com uma skill”
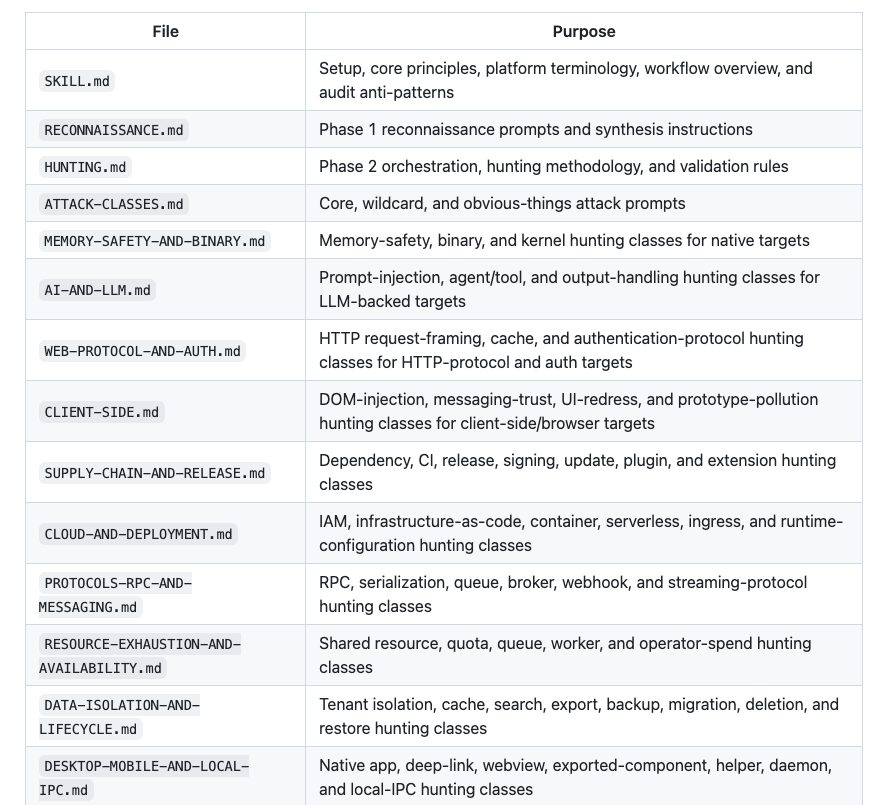 Um arquivo de regras por tipo de ataque
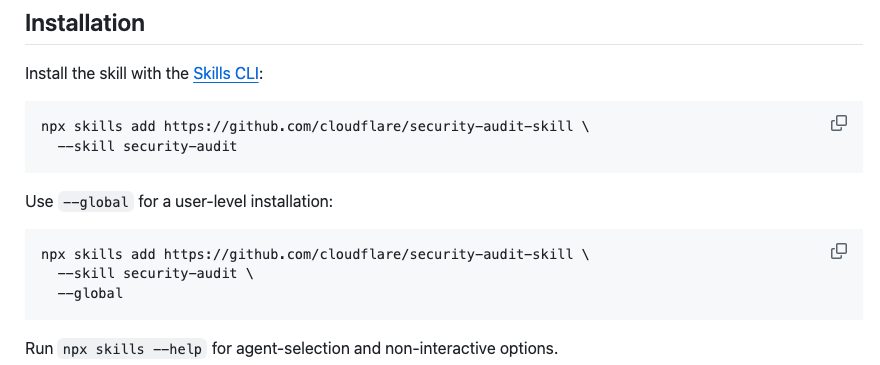 README oficial · instalação
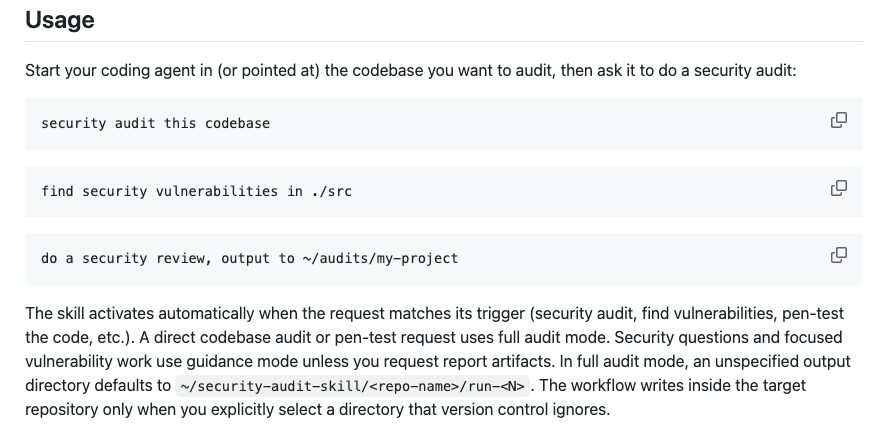 README oficial · como pedir
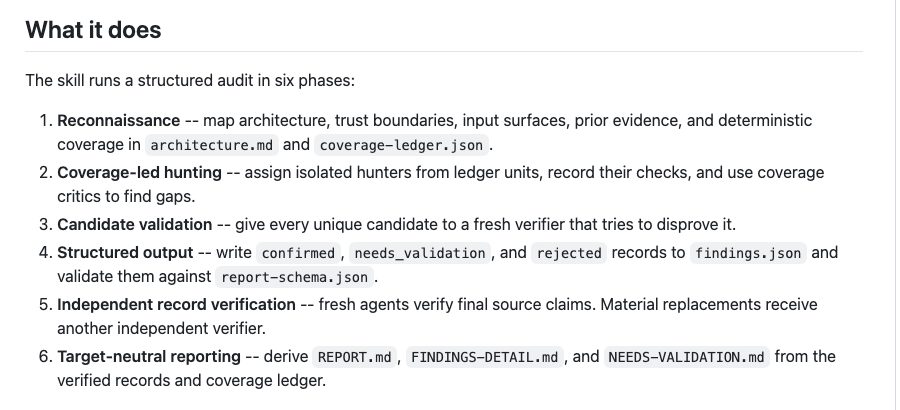 README oficial · as 6 fases